Komisja Europejska przedstawiła wyniki sondażu dotyczącego wszech-europejskiego planu wdrażania kryptografii postkwantowej (PQC). Zadowolenie przedstawicieli firm i instytucji budzi podjęcie tematu w oparciu o analizę ryzyka i jasne ramy czasowe, obawy – tendencja do budowy standardów europejskich a nie korzystanie z globalnych.
Pojawienie się komputerów kwantowych zdolnych do łamania obecnych zabezpieczeń (tzw. CRQC, Cryptographically Relevant Quantum Computers) zagraża podstawom zbudowanego dotąd zaufania cyfrowego. Perspektywa czasowa tego wydarzenia jest trudna do określenia. O tym, że jest jednak realna, przekonuje choćby zjawisko „pełnoskalowego” gromadzenia zaszyfrowanych „tradycyjnie” danych w oczekiwaniu na rzeczony moment (Harvest Now, Decrypt Later). Operacje te prowadzą na pewno cyberprzestępcy i z pewnością wszystkie (nie tylko „wrogie”) państwa aktywne w konfliktach cyfrowych.
W kwietniu 2024 roku Komisja Europejska (KE) opublikowała zalecenia dotyczące skoordynowanego w skali europejskiej planu wdrożenia kryptografii postkwantowej a następnie w czerwcu 2025 mapę drogową uzupełnioną o odpowiedzi na podstawowe kwestie.
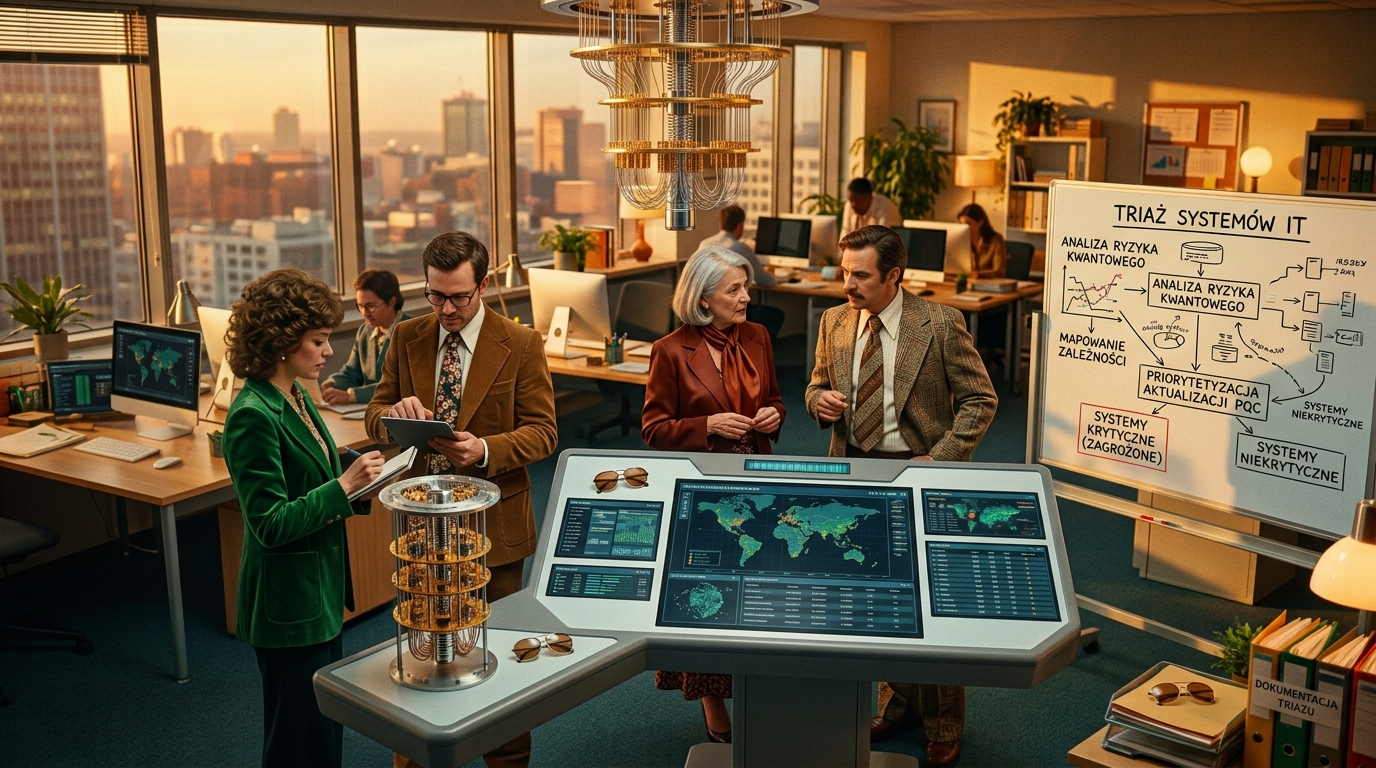
Triaż ryzyka kwantowego, crypto-agility i wszech-europejski plan wdrożenia PQC
Strategia Unii Europejskiej opiera się na założeniu, że przejście na kryptografię odporną na ataki kwantowe musi być skoordynowane i zsynchronizowane w skali całej Wspólnoty. Ustalono trzy etapy przygotowań.
Do końca 2026 roku państwa członkowskie i firmy mają przygotować krajowe plany, przeprowadzić inwentaryzację zasobów kryptograficznych (w tym stworzyć CBOM – Cryptographic Bill of Materials), wdrożyć analizę ryzyka kwantowego oraz uruchomić pierwsze projekty pilotażowe. Być może najciekawszym elementem jest wprowadzenie analizy ryzyka kwantowego, do którego autorzy zaleceń opisali model zgodny z ogólną metodyka zarządzania ryzykiem informatycznym według ISO 27001 oraz norm krajowych, takich jak norma BSI 200-3 „Analiza ryzyka oparta na IT-Grundschutz”.
Autorzy zaleceń przyjęli, że przykładem danych wysokiego ryzyka są te, w przypadku których naruszenie poufności (złamania kryptografii klucza publicznego) w okresie 10 lat i dłuższym nadal powodowałoby znaczące szkody. Dlatego dane, które muszą pozostać poufne przez co najmniej 10 lat, powinny być chronione przed atakami komputerów kwantowych najpóźniej do końca 2030 roku. Przyjęto triaż ryzyka kwantowego: opisany poziom wysoki, oraz umiarkowany i niski.
Do końca 2030 roku nastąpić ma więc całkowite wycofanie samodzielnego stosowania algorytmów podatnych na zagrożenia kwantowe (np. RSA) w systemach o wysokim poziomie ryzyka oraz domyślne wdrożenie zabezpieczeń postkwantowych.
Do końca 2035 roku ma dokonać się migracja w systemach o średnim i niskim ryzyku.
Ścieżka zaplanowana przez KE zakłada łączenie algorytmów tradycyjnych z postkwantowymi oraz budowanie tzw. zwinności kryptograficznej (crypto-agility), czyli zdolności systemów do szybkiej i bezproblemowej wymiany algorytmów bez konieczności przebudowy całej infrastruktury.
Głosy sprzed roku, pierwszy deadline w 2026
Na początku września opublikowany został raport z konsultacji społecznych na temat zaleceń i mapy drogowej. Konsultacje społeczne przeprowadzone przez NIS Cooperation Group – Grupę wsparcia w zakresie NIS – (sam sondaż trwał – uwaga – od 11 sierpnia do 29 września 2025 r., a wyniki opublikowano dopiero we wrześniu 2026 r.) przynoszą pewien wgląd w nastroje rynkowe. Pewien – bowiem jest to de facto głos sprzed roku, a pierwszy termin z mapy drogowej zapada już w grudniu.
Większość respondentów docenia jasne postawienie sprawy i określenie ram czasowych, oraz podejście oparte na analizie ryzyka oraz spójność z praktykami stosowanymi na świecie. Jednak respondenci zgłosili ponad 60 zagadnień – obszarów, wymagających pilnego doprecyzowania. Dotyczą one w dużej mierze napięć na linii regulator-biznes.
Sondaż ten przyniósł 97 odpowiedzi. Tylko 39 ankiet opublikowano z pełnymi danymi identyfikującymi podmiot lub eksperta. W tym gronie znajdują się globalni giganci technologiczni (Google, Microsoft, Fujitsu, IBM). Są też podmioty z Niemiec, Szwecji, Francji, Holandii, Portugalii czy Danii.
Nie ma wśród respondentów żadnej polskiej firmy ani polskiego organu administracji. Jednak 25 ankiet opublikowano anonimowo a 9 ankiet jest poufnych (ich treści nie ujawniono). Nie można więc wykluczyć, że jakieś polskie przedsiębiorstwo lub urzędnicy dopisali swoje uwagi. Jedynym polskim akcentem wśród imiennych zgłoszeń jest póki co ankieta, którą złożył Wojciech Kozłowski w imieniu SURF, holenderskiej sieci edukacyjno-badawczej i dostawcy infrastruktury IT dla sektora nauki.
Globalna interoperacyjność kontra europejska specyfika
Respondenci z firm globalnych, takich jak operatorzy chmurowi i dostawcy infrastruktury (m.in. Microsoft, IBM, Ericsson) postulowali ścisłe zharmonizowanie zaleceń z globalnymi standardami. W praktyce chodzi o amerykański NIST (standardy algorytmów ML-KEM, ML-DSA i SLH-DSA). Respondent z Ericsson wprost ocenił, że tworzenie unikalnych unijnych profili kryptograficznych (np. opieranie się na ECCG Agreed Cryptographic Mechanisms) drastycznie zwiększy koszty wdrożenia, obniży konkurencyjność europejskiego przemysłu oraz stworzy ryzyko fragmentacji standardów.
Godne uwagi jest przypomnienie przez ankietowanych, że autorami większości wdrożonych przez NIST algorytmów (takich jak Kyber czy Dilithium) są Europejczycy. A konkretnie europejscy naukowcy, finansowani z unijnych grantów. „Uważamy, że plan działania powinien zostać zaktualizowany tak, aby w pełni uwzględniał standardy ML-KEM, ML-DSA i SLH-DSA. Są to globalne standardy, które są wynikiem wieloletnich wspólnych badań czołowych kryptografów z całego świata. Co istotne, zdecydowana większość autorów standardów Kyber, Dilithium i SPHINCS⁺ to europejscy naukowcy. Wielu z nich otrzymuje wsparcie od europejskich uniwersytetów, instytutów i przedsiębiorstw. Finansowanie badań przez państwa członkowskie UE i Komisję Europejską odegrało kluczową rolę w umożliwieniu tego osiągnięcia. Inwestycje te pomogły Europie odegrać centralną rolę w zabezpieczaniu światowej infrastruktury cyfrowej przed przyszłymi zagrożeniami. Jest to osiągnięcie, które Grupa ds. Współpracy w zakresie NIS powinna wyraźnie docenić i podkreślić w swoim sprawozdaniu” – napisał John Preuss Mattsson z Ericssona.
Podejście hybrydowe, pomoc czy obciążenie?
Unijny dokument kładzie duży nacisk na mechanizmy hybrydowe, tymczasem uczestnicy badania wypunktowali istotne problemy tego podejścia. O ile hybrydyzacja w obszarze poufności (KEM) jest już dojrzała i szeroko stosowana (np. algorytm X25519MLKEM768 obsługuje już blisko 40% ruchu HTTPS według raportów Cloudflare), o tyle hybrydowe podpisy cyfrowe są technologicznie niedojrzałe, skomplikowane w utrzymaniu i powodują ogromne narzuty wydajnościowe.
Amerykańska NSA oraz brytyjski NCSC zalecają daleko idącą ostrożność, traktując podpisy hybrydowe wyłącznie jako rozwiązanie przejściowe. IBM i inni dostawcy sugerują promowanie tzw. podwójnych podpisów (dual signatures) zamiast skomplikowanych konstrukcji hybrydowych.
Spór o QKD
Kolejnym punktem zapalnym jest rola kwantowej dystrybucji klucza, Quantum Key Distribution (QKD). Choć wcześniejsze dokumenty KE wymieniały QKD obok PQC jako podejście komplementarne, to rządowi eksperci (np. niemieckie BSI czy francuskie ANSSI) oraz badacze (np. cytowany przedstawiciel Ericssona) jednoznacznie wskazują, że QKD nie jest dojrzałym rozwiązaniem cyberbezpieczeństwa na skalę przemysłową.
Nadmierna stawka na projekty QKD zostało określone jako kosztowna dekoncentracja zasobów, która opóźnia kluczową i pilną migrację do PQC. Środowiska akademickie apelują jednak o dalsze finansowanie badań nad QKD w celu ochrony długoterminowej przewagi konkurencyjnej Europy.
Trzy miraże regulatorów
Raport z sondażu obnaża również drastyczny rozdźwięk między ambitnymi założeniami regulacyjnymi a operacyjną rzeczywistością przedsiębiorstw.
Ankietowani zwracają uwagę na trzy kluczowe bariery.
Pierwsza, to nierealny termin inwentaryzacji (koniec 2026). Zbudowanie pełnego rejestru kryptograficznego (CBOM) w dużych, wielopoziomowych organizacjach to przedsięwzięcie przekraczające możliwości takich firm. Respondenci z Ericsson i IBM sugerują, że inwentaryzacja nie może blokować wdrożeń. Organizacje powinny tworzyć spisy kryptografii równolegle z testowaniem i wdrażaniem sprawdzonych algorytmów (np. ML-KEM).
Uczestnicy konsultacji zwracają ponadto uwagę na ryzyko kaskadowych opóźnień w łańcuchach dostaw. Migracja do PQC nie dokonuje się przecież w próżni. „W poprzednich migracjach na dużą skalę, takich jak wycofywanie algorytmów lub aktualizacje protokołów, największe opóźnienia wynikały nie z samych zmian technicznych, ale z rozbudowanych sieci zależności, w których organizacje muszą się poruszać. Zależności te tworzą wąskie gardła, opóźnienia w podejmowaniu decyzji oraz luki w koordynacji” – napisała Yana Humen z IBM.
Respondentka zIBM szczegółowo opisała złożone, zagnieżdżone łańcuchy zależności. Jeden przestój na dole tego łańcucha blokuje migrację tysięcy przedsiębiorstw. Ponadto mniejsze podmioty (MŚP) oraz lokalne instytucje (szpitale, urzędy gmin) nie posiadają budżetów ani kadry do przeprowadzenia tych skomplikowanych operacji, co grozi powstaniem „luk bezpieczeństwa” w unijnym ekosystemie.
Pojemność kryptograficzna urządzeń końcowych. Sektor motoryzacyjny (reprezentowany np. przez Dominica Whitinga z 5G Automotive Assocation) oraz przemysłowy (IoT/OT) alarmują, że wiele urządzeń o długim cyklu życia (np. liczniki energii, sensory przemysłowe, pojazdy) działa z istotnymi ograniczeniami sprzętowymi.
Bezpośrednia migracja do zasobożernych algorytmów PQC jest na nich fizycznie niemożliwa. Wymaga to specyficznych ścieżek „awaryjnych” (np. aktualizacji firmware opartej na podpisach XMSS/LMS).
Jak działać już teraz?
Wyniki unijnego sondażu z września 2026 r. podpowiadają, że migracja postkwantowa to nie projekt IT, lecz strategiczne wyzwanie biznesowe i regulacyjne.
Aby stawić mu czoła, warto zintegrować zagadnienie PQC z obszarami zgodności z DORA, NIS2, CRA. „W planie działania wspomniano o NIS2, CRA, DORA i eIDAS. Ale nie określono, które działania przewidziane w planie, spełniają konkretne wymogi prawne ani gdzie konieczne będą dodatkowe działania związane z zapewnieniem zgodności, wykraczające poza migrację do PQC” – zwrócił uwagę João Figueiredo z FUJITSU.
Zamiast traktować migrację postkwantową jako oddzielny proces, należy połączyć ją z audytami zgodności z unijnymi aktami prawnymi. Nowe produkty wprowadzane na rynek od grudnia 2027 r. będą musiały wspierać zwinność kryptograficzną zgodnie z CRA.
Z sondażu ale i ducha dokumentu Komisji wynika raczej postulat równoległego, a nie sekwencyjnego, działania. Wprost pisze się, aby nie czekać na pełną inwentaryzację wszystkich systemów. Należy raczej niezwłocznie uruchomić projekty pilotażowe dla najbardziej krytycznych kanałów. Dotyczy to np. połączeń VPN, infrastruktury PKI, w oparciu o globalne, przetestowane standardy NIST .
Warto także audytować dostawców. Można wprowadzić do umów z kluczowymi dostawcami usług chmurowych, SaaS oraz sprzętu zapisy o gwarancji „gotowości postkwantowej” (PQC readiness) oraz wymóg przedstawienia ich map drogowych migracji.
Niezbędne będzie także zapewne rozbudowanie kompetencji – inwestycje w kadry i szkolenia. Deficyt specjalistów z zakresu nowoczesnej kryptografii i cyberbezpieczeństwa będzie rósł skokowo. Bez podnoszenia umiejętności swoich inżynierów i architektów chmurowych już dziś, firma zderzy się z tą rafą przed kluczową datą graniczną 2030 roku (migracja systemów i danych wysokiego ryzyka kwantowego).