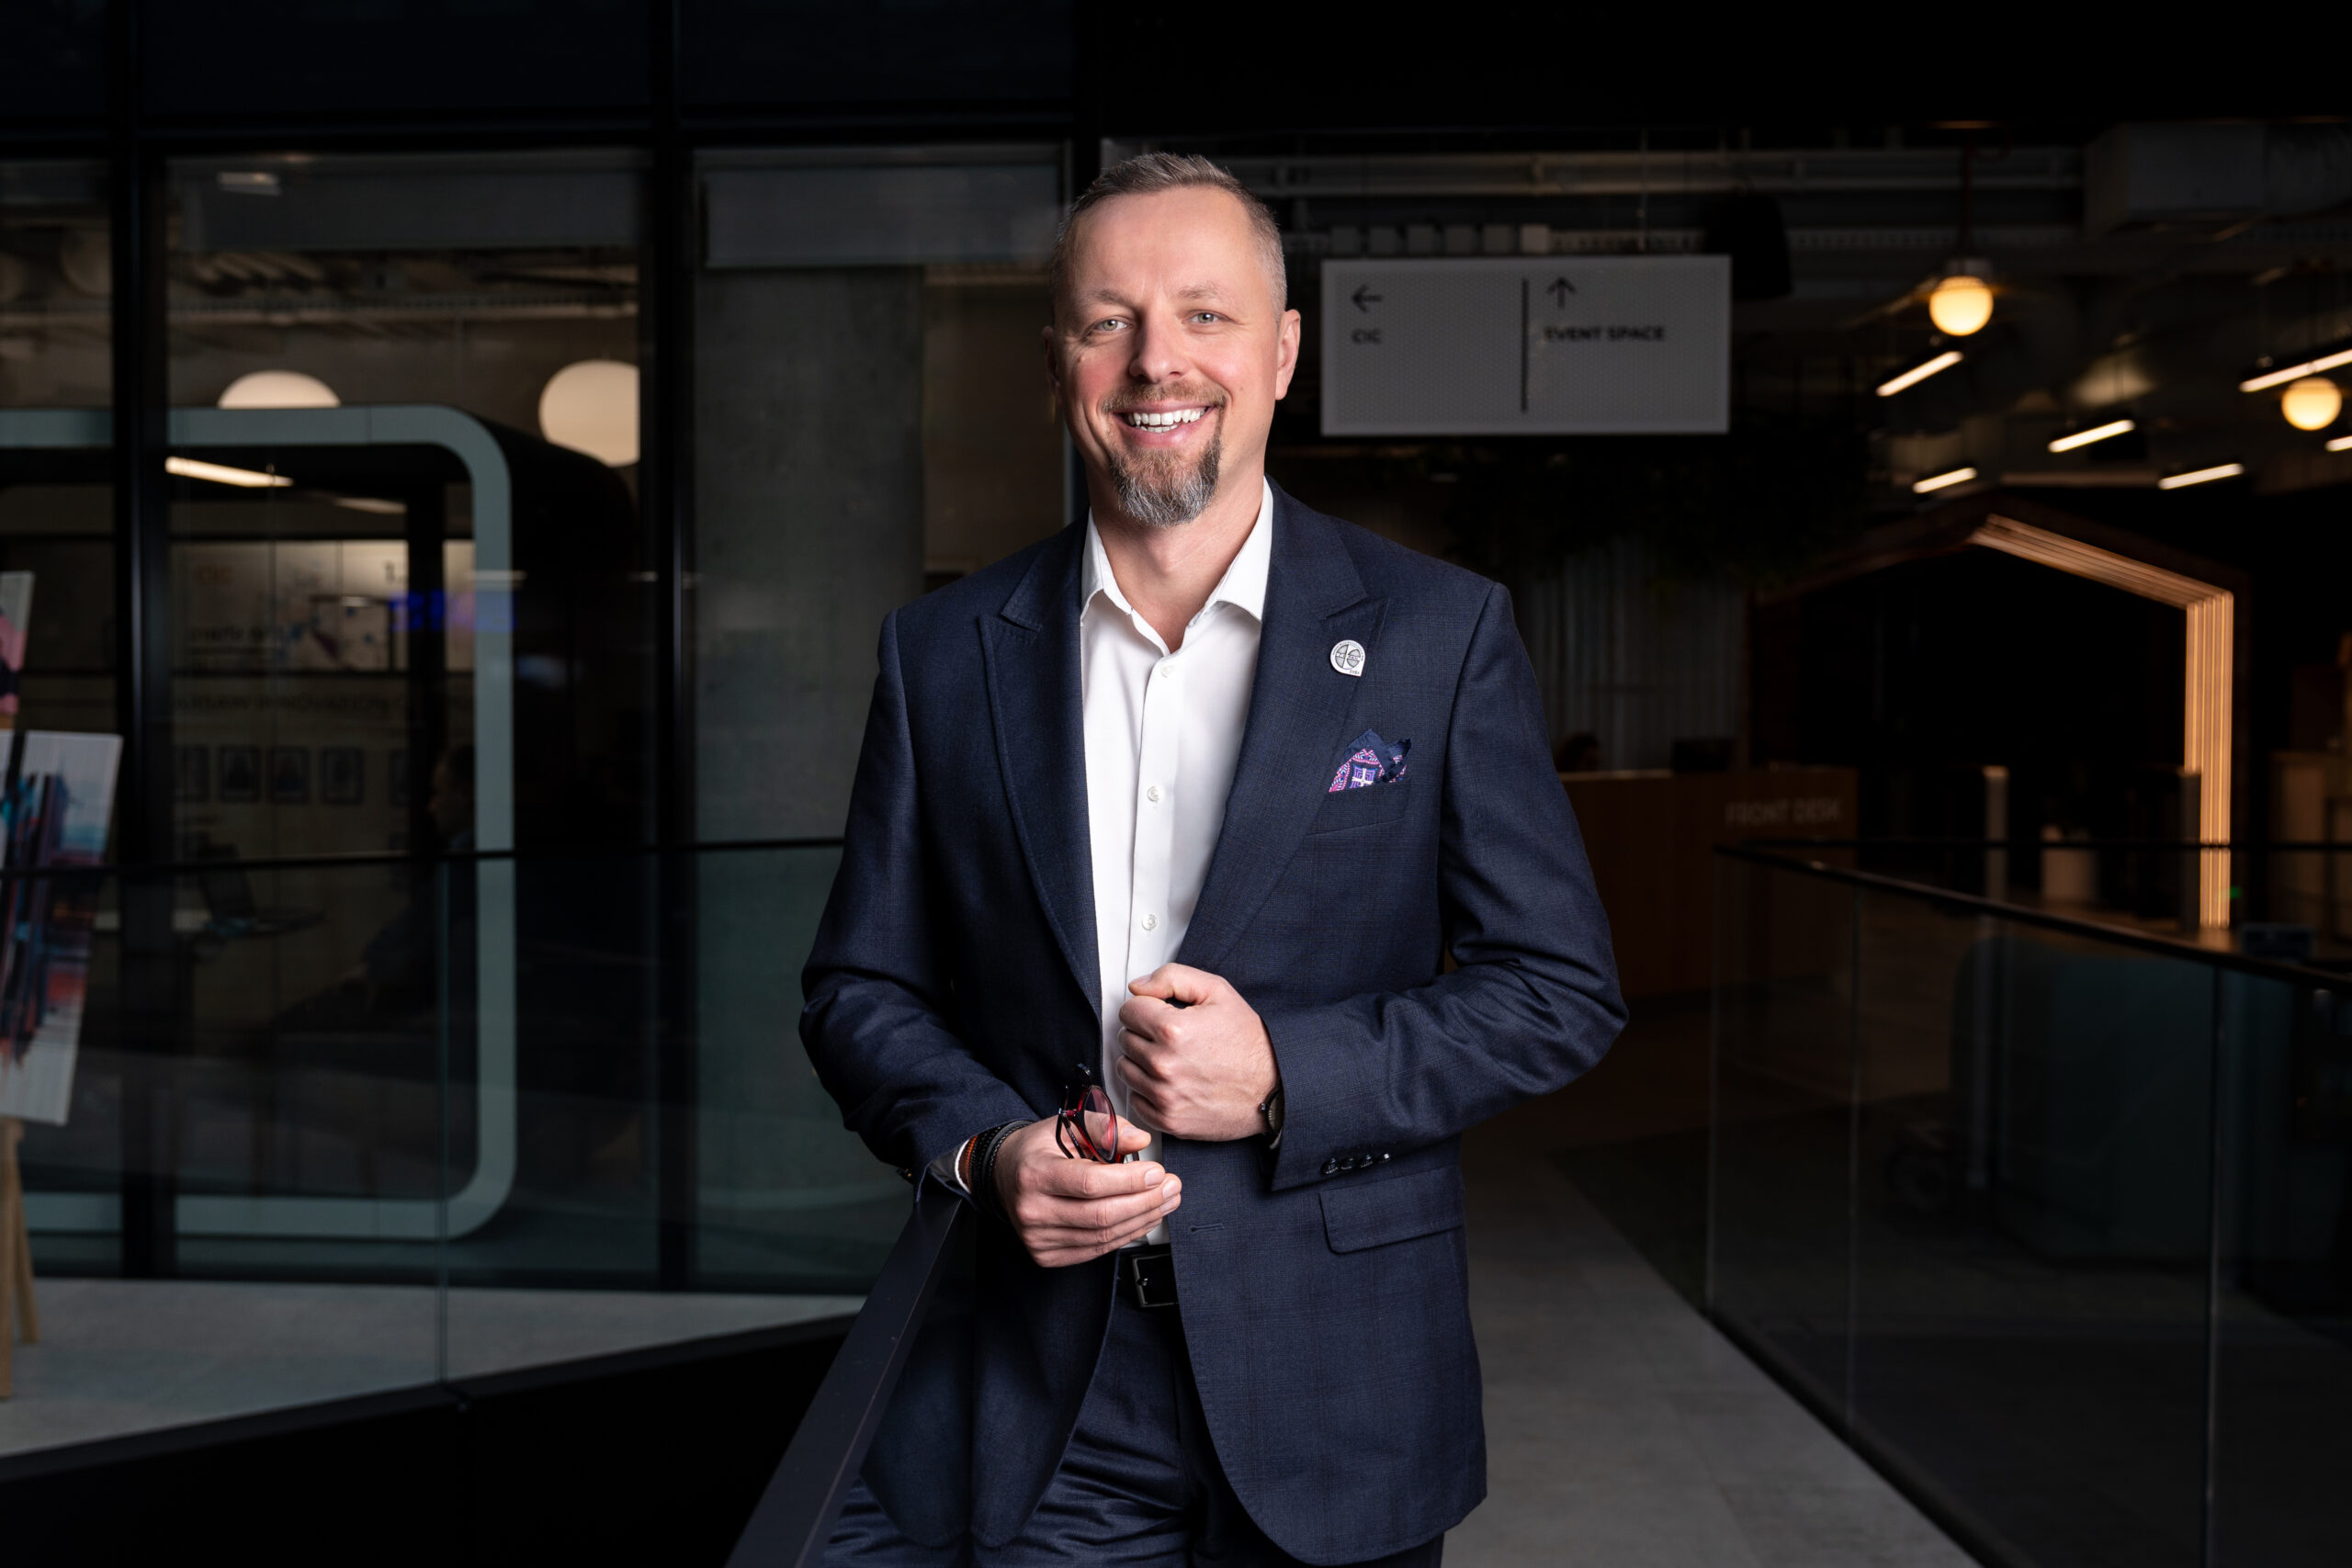
Zbudowaliśmy własną niezależność technologiczną, zanim stała się priorytetem dla europejskich firm. Dziś dzielimy się tym doświadczeniem z organizacjami, które chcą odzyskać kontrolę nad kluczowymi zasobami – rozmowa z Grzegorzem Soczewką, VP Sales w OVHcloud CEE. Suwerenność technologiczna już nie jest tylko abstrakcyjnym hasłem. Wyjście ze stosu technologicznego hyperscalerów jest dzisiaj możliwe.
Szymon Augustyniak, Smart Tech Review: Na ile suwerenność cyfrowa to pojęcie abstrakcyjne, a na ile realna odpowiedzialność CIO lub CTO? Czy to oni powinni wpisywać ją w strategię firmy, czy to może temat należący raczej do domeny rządów państw?
Grzegorz Soczewka: Suwerenność cyfrowa przestaje być abstrakcją w momencie, gdy CIO lub CTO potrzebuje wiedzy, kto kontroluje dane firmy, gdzie są one przetwarzane, jakim prawom podlegają i co stanie się z biznesem w przypadku utraty dostępu do kluczowej technologii.
Ta wiedza warunkuje realną odpowiedzialność technologiczną i biznesową i chodzi tu o strategiczną możliwość wyboru, zachowanie kontroli i uniknięcia sytuacji, w której strategiczna zależność od jednego dostawcy staje się ryzykiem dla całej organizacji.
Właśnie tak rozumiemy w OVHcloud zagadnienie suwerenności technologicznej, która łączy trzy obszary: kompatybilność, czyli otwarte standardy, interoperacyjność i odwracalność usług, wolność wyboru oraz rolę integratora.
Warunkiem suwerenności jest dostępność. Jeśli kluczowe elementy infrastruktury, jak procesory czy pamięci RAM, pochodzą spoza naszego ekosystemu (spoza Europy), to suwerenność pozostaje jedynie deklaracją.
Odnosimy się tu do europejskiego frameworku i poziomów certyfikacji (np. SecNumCloud czy odpowiednie poziomy SEAL). Jak wiemy, najwyższych wymogów nikt dziś nie spełnia – właśnie przez brak europejskich komponentów, stąd – odpowiadając na pytanie o odpowiedzialność – jest to także temat w gestii UE, a pośrednio rządów państw.
Chciałbym jednak dopytać o perspektywę firm. Czy to właśnie CIO wychodzą z tym tematem suwerenności, czy jest on raczej narzucany przez regulacje? W jakich sytuacjach ta kwestia staje się paląca?
Ta dyskusja ewoluuje. Kilka lat temu suwerenność była tylko hasłem. Dziś instytucje unijne publikują gotowe dokumenty i rezolucje, dzięki którym suwerenność staje się mierzalnym poziomem kontroli, a nie tylko cechą architektury.
Dostępność zaczyna się na poziomie łańcucha dostaw, więc jeśli Europa chce budować cyfrową niezależność, musi wzmacniać lokalne kompetencje przemysłowe, wspierać europejskich dostawców i utrzymywać kontrolę nad kluczowymi elementami infrastruktury.
W OVHcloud od lat rozwijamy zintegrowany model. Sami projektujemy i produkujemy serwery oraz zarządzamy własnymi centrami danych w ponad 40 lokalizacjach. Chcemy mieć wpływ na kluczowe elementy ciągłości usług.
Tu też bardzo ważna, a często pomijana przez konkurencję, jest kwestia jurysdykcji – czyli tego, jakie prawo chroni dane w danej lokalizacji. Wiele firm już obudziło się z letargu i świadomie buduje rozwiązania oparte o kierunek suwerenny, widząc w tym dodatkową korzyść natury technologicznej.
Suwerenność technologiczna jest na pewno pożądaną i dostępną opcją dla firm bez długu technologicznego albo start-upów. Co jednak z firmami, które bardzo głęboko weszły już w ekosystemy globalnych gigantów (Microsoft, Google, AWS)? Czy odzyskanie kontroli jest w ich przypadku w ogóle możliwe, czy to już ścieżka w jedną stronę?
Coraz więcej firm dostrzega ten problem. Wyjście ze stosu technologicznego hyperscalerów jest możliwe, ale to proces trudny, kosztowny i obarczony ryzykiem.
Aby ułatwić tę decyzję, wspólnie z partnerami zbudowaliśmy narzędzie do oceny środowiska, wspomagane m.in. AI. Analizuje ono infrastrukturę klienta i pokazuje, co można zmapować na usługi OVHcloud, a gdzie występuje twardy vendor lock-in, bo brakuje odpowiedników usług.
Często jednak to nie technologia jest barierą, ale nawyki i przyzwyczajenia. CIO czuje się bezpieczniej we własnej strefie komfortu, otoczony technologiami, które zna i do których ma certyfikowanych ludzi.
Czy poza takimi audytami zdarzają się rzeczywiste projekty powrotu do kontroli? Mam wrażenie, że dynamiczny rozwój AI i nowych modeli architektury wymusza na firmach reorganizację procesów. Może to jest właśnie okno możliwości, która pozwala na odzyskanie suwerenności, bo i tak trzeba układać wiele rzeczy na nowo?
Na rynku jest miejsce dla wszystkich. I dla dostawców globalnych, i dla europejskich, takich jak OVHcloud. Chociaż dostarczamy konkretne argumenty za suwerennością, wiele firm nadal decyduje się pozostać przy tym, co zna, nawet jeśli wiąże się to z ryzykiem. Przykład Anthropic i wyłączenia na żądanie administracji amerykańskiej w czerwcu br. dostępu klientom spoza Stanów Zjednoczonych dostępu do najnowszego modelu Fable 5 i Mythos 5 to gotowy dowód na to, że ktoś może „wyłączyć przycisk”.
Naszą rolą jest pokazanie, że rozwiązania multi-cloud powinny obejmować komponent suwerenny dla kluczowych danych i procesów (np. ze względu na wymogi NIS2 czy DORA), aby firma miała ten przysłowiowy „bezpiecznik”.
Wspomniałeś o ludziach. Vendor lock-in ma też wymiar kompetencyjny – zespoły kształcą się w konkretnym ekosystemie chmurowym i stają się wertykalne. Czy to się zmienia? Czy inżynierowie mają czas i chęć, by uczyć się alternatywnych rozwiązań?
Kompetencje horyzontalne powinien posiadać architekt rozwiązań (solution architect). Jego rola stoi dziś przed licznymi wyzwaniami, bo technologii przybywa.
Kluczowa jest edukacja, dlatego na przykład oferujemy bezpłatną ścieżkę certyfikacyjną z technologii open-source i rozwiązań OVHcloud. Inwestujemy też w kanał partnerski, aby na rynku było dość ekspertów zdolnych do realizacji nawet gigantycznych projektów.
A czy narzędzia AI, agenty, mogą tu pomóc? Może one uwolnią inżynierów od konieczności bycia „specjalistą od jednego dostawcy”, automatyzując procesy i pozwalając na szersze, bardziej uniwersalne spojrzenie na architekturę?
Agenty i modele językowe to potężne wsparcie, które przyspiesza pracę i pozwala sięgnąć po wiedzę, jaką aktualnie nie dysponujemy. Jednak to nie zastępuje certyfikacji i twardej wiedzy. W sytuacji kryzysowej, gdy ktoś „wyłączy przycisk” lub API agenta przestanie działać, inżynier musi wiedzieć, jak zarządzać środowiskiem samodzielnie.
Wróćmy do „local content” i nieosiągalnego dotąd poziomu SEAL 4. Jakie są perspektywy na pozyskanie europejskich komponentów bazowych? Na ile realne są tu strategie unijne?
Trzymam kciuki, ale bądźmy realistami – pojedynczy kraj jak Polska czy Francja nie mają skali, by konkurować z Tajwanem czy USA. Jedyną szansą jest zjednoczona Europa. To już się dzieje: wychwytywane są firmy z potencjałem, które przy odpowiednim dofinansowaniu mogą stać się dostawcami europejskich chipów czy procesorów. W obszarze zbrojeniowym już wiemy, że to niezbędne dla bezpieczeństwa. W IT dopiero się budzimy. My w OVHcloud stawiamy na open source i budujemy własne serwery, szukając alternatyw bez vendor lock-in.
Czy OVHcloud postrzega się w roli integratora takich rozwiązań lokalnych i suwerennych technologicznie? Moglibyście łączyć waszą infrastrukturę z bardzo specyficznymi, bezpiecznymi rozwiązaniami od lokalnych dostawców (np. polskie układy szyfrujące czy sensory), tworząc ofertę dla klientów o najwyższych wymaganiach bezpieczeństwa?
My już pełnimy taką rolę. Jesteśmy de facto orkiestratorem suwerenności dla rynku. Oferujemy naszym klientom ponad 500 000 serwerów, więc jesteśmy poważnym graczem. Jesteśmy też orędownikiem otwartej technologii, m.in. inwestując w nowatorskie przedsięwzięcia i wspierając je w ramach naszego programu. Wdrażamy najlepsze lokalne pomysły do naszych rozwiązań. Z kolei nasz dział R&D we Wrocławiu współtworzy te technologie – to jest właśnie nasz silny „local content”.
Myślałem o konkretnych polskich firmach, jak Vigo, ResQuant czy Chip Craft, które mogłyby dostarczać komponenty sprzętowe do waszych usług.
To byłby krok dalej.
My tymczasem skupiamy się na core biznesie: chmurze publicznej, prywatnej i rozwiązaniach bare metal. Rozwijamy też obszar AI oraz narzędzia do współpracy, jak OVHai workspace, czyli platformę integrującą wiadomości, przechowywanie danych, wideokonferencje i agentów. Wszystkie te elementy budujemy w oparciu o europejski know how – to odzwierciedlenie naszej filozofii.
To dobra puenta. Wyjaśniliśmy, co w zakresie suwerenności technologicznej robi OVHcloud i gdzie stawia sobie granice, by nie wyjść poza swój model biznesowy.
Nie stawiałbym tu sztywnej granicy. Jesteśmy dużą organizacją i dynamicznie reagujemy na rynek. To, co robimy dzisiaj, za pół roku może zostać rozszerzone o nowe kierunki, bo stale dopasowujemy się do strategii naszych klientów.