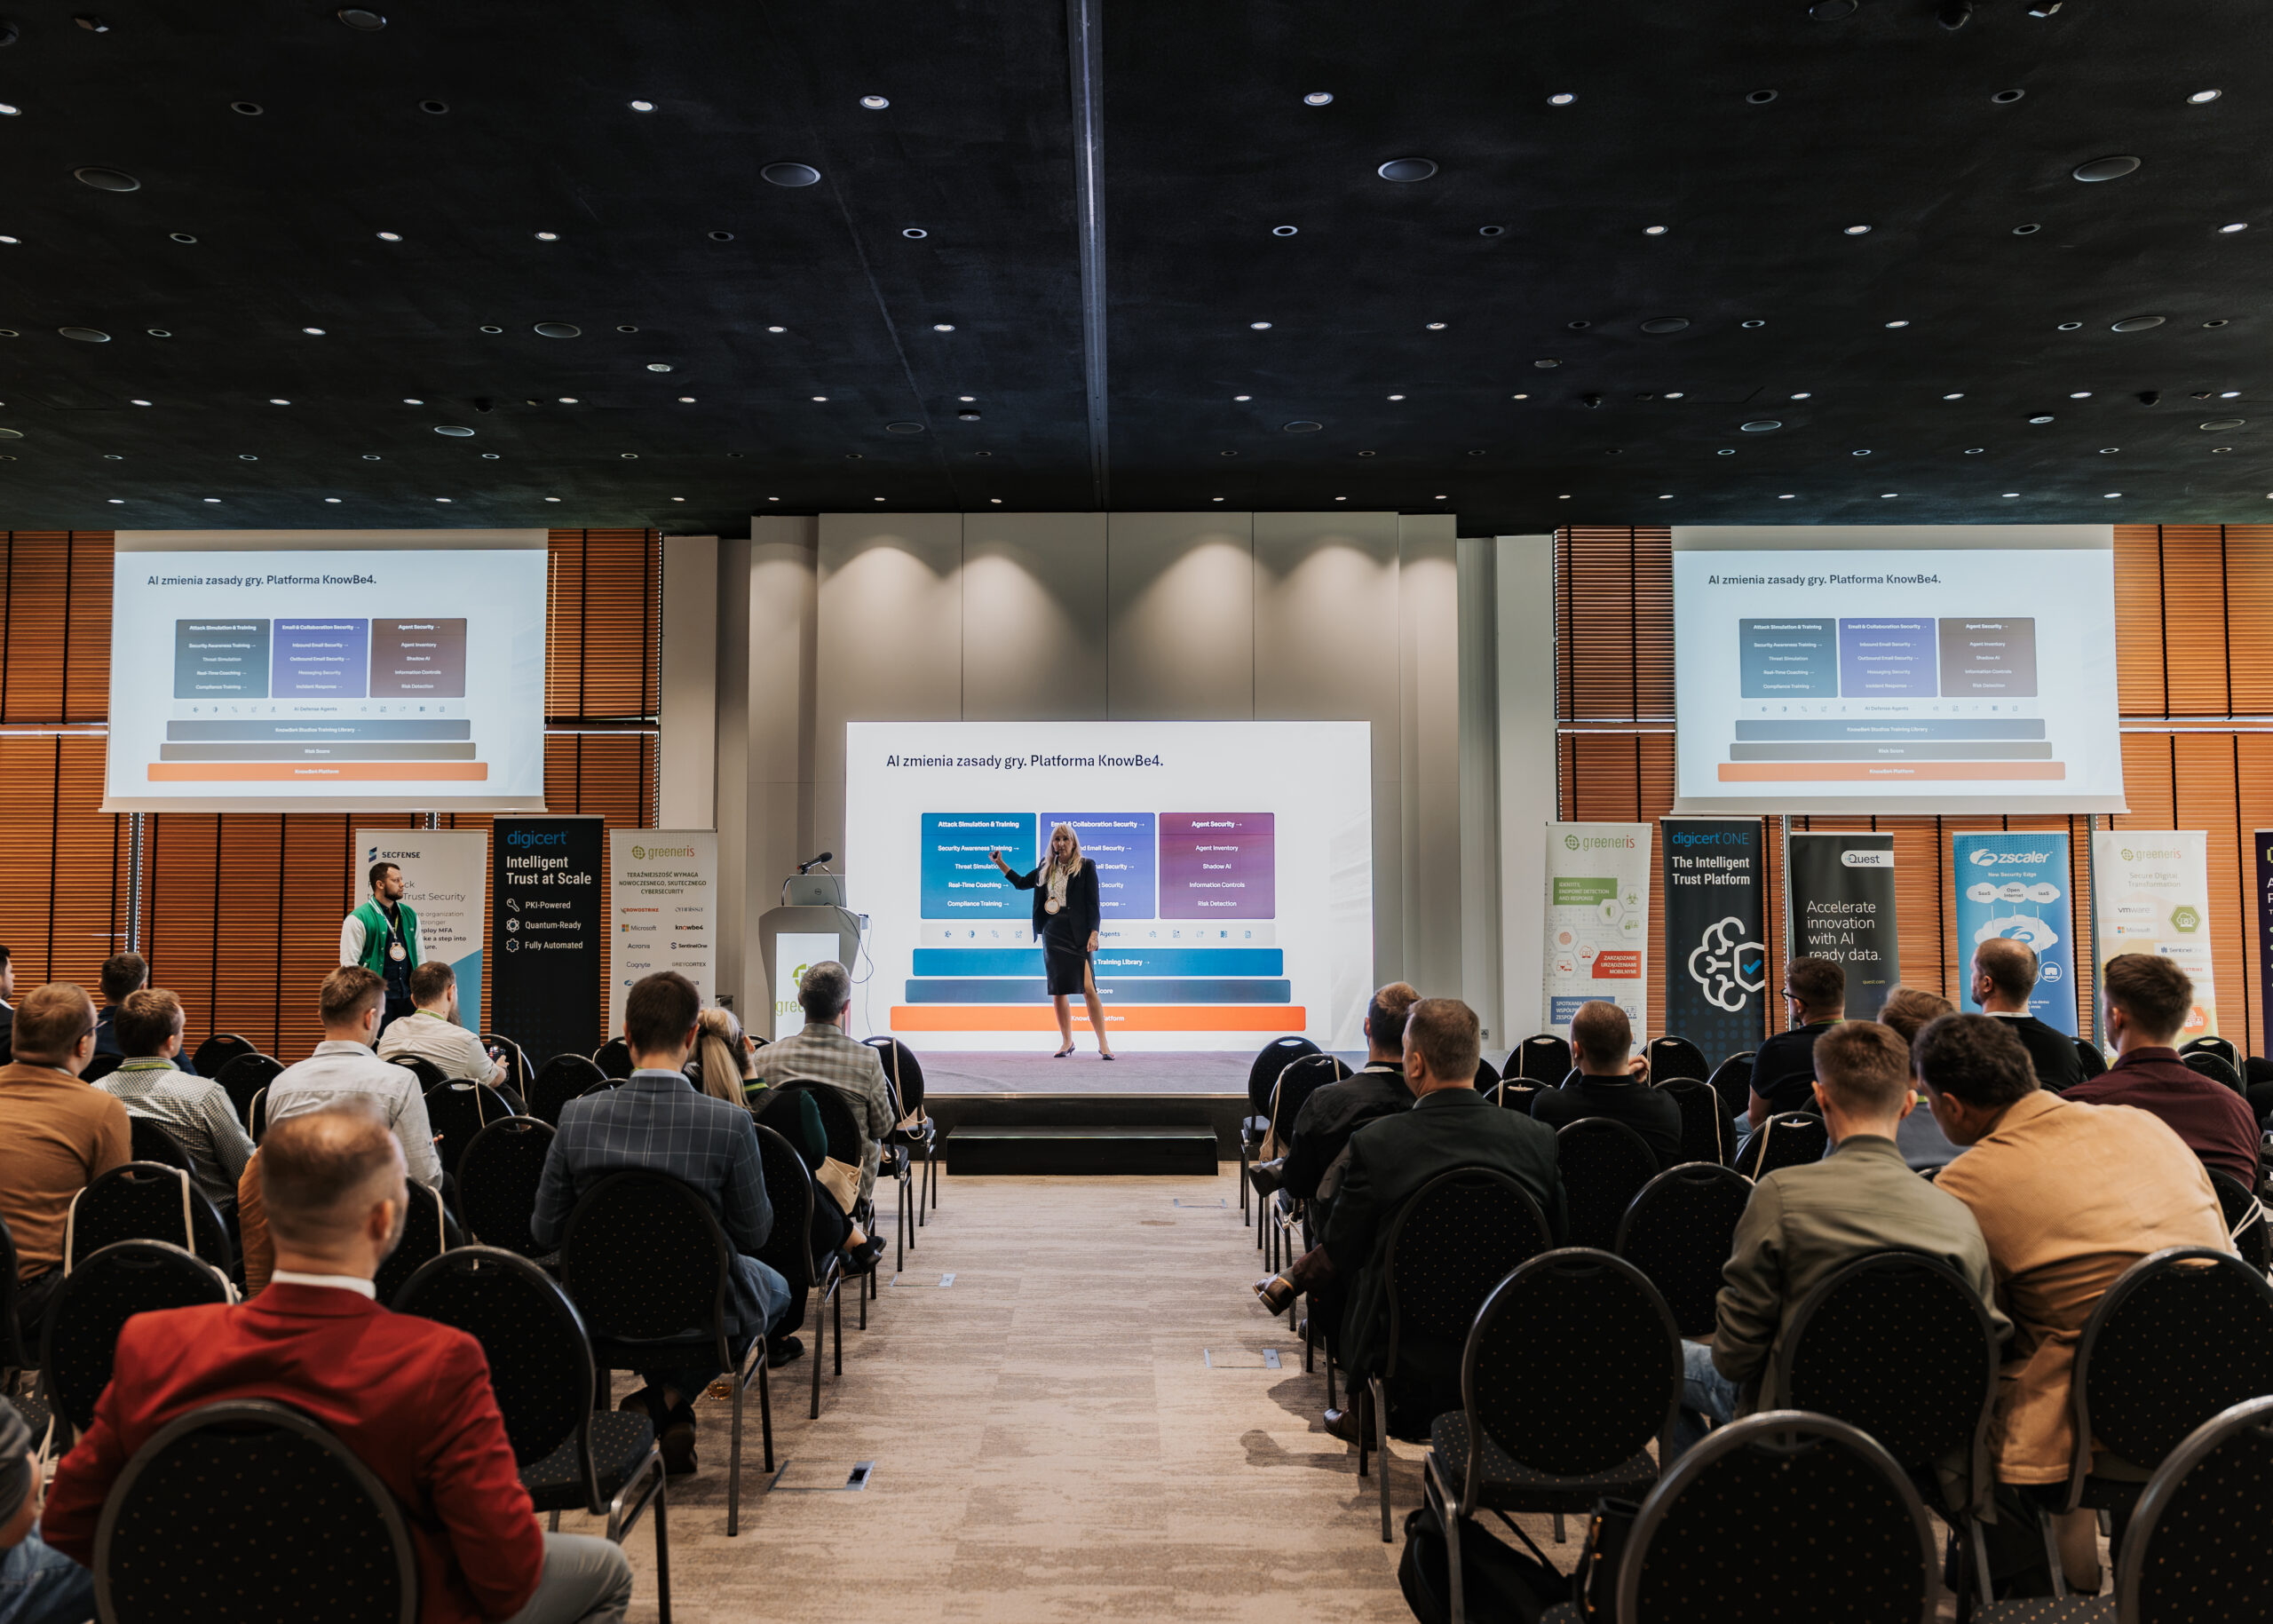
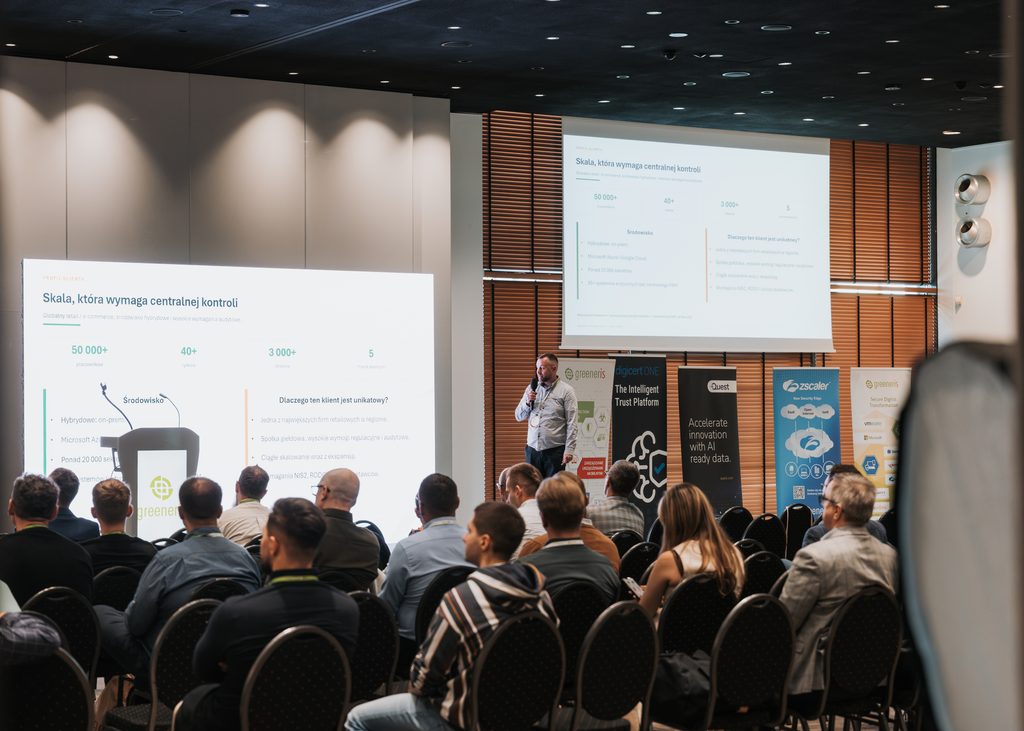
Firewall, antywirus, system kopii zapasowych czy MFA nie są już pojedynczymi elementami układanki. Rosnąca skala zagrożeń, dynamiczny rozwój AI i wymagania regulacyjne sprawiają, że organizacje muszą myśleć o bezpieczeństwie jako o spójnym systemie odporności. To właśnie wokół tego wyzwania koncentrowała się agenda konferencji Security Trends 2026, która odbyła się niedawno w warszawskim Centrum Olimpijskim. Nasza redakcja objęła wydarzenie patronatem medialnym.
Miejsce oraz konwencja (sportowa) spotkania doskonale oddały merytorykę eventu. Patrząc bowiem na tematykę wydarzenia trudno oprzeć się wrażeniu, że organizacje tkwią z ciągłym wyścigu, zapasach i walce na ringu jednocześnie. Wyzwanie, z którym mierzą się dziś niemal wszystkie organizacje, skłania firmy do ciągłego wysiłku. Jakie to wyzwanie? Jak skutecznie chronić środowisko IT w świecie, w którym atakujący wykorzystują automatyzację, AI i coraz bardziej zaawansowane techniki działania. Kto wyprzedzi przeciwnika, zdobędzie – choć na chwilę – laur spokoju.
„Tegoroczna edycja koncentruje się na wyzwaniach, które już dziś mocno zmieniają cyberbezpieczeństwo – AI Security, Cloud Security i Identity Security. Rozmawiamy między innymi o ochronie agentów AI, bezpieczeństwie tożsamości, zarządzaniu dostępem oraz nowych modelach ochrony organizacji. Co dla mnie szczególnie ważne, nie mówimy tylko o technologii – pokazujemy również konkretne doświadczenia i case studies z projektów realizowanych dla naszych klientów” – wyjaśniał Rafał Staś, prezes zarządu firmy Greeneris, gospodarza konferencji.
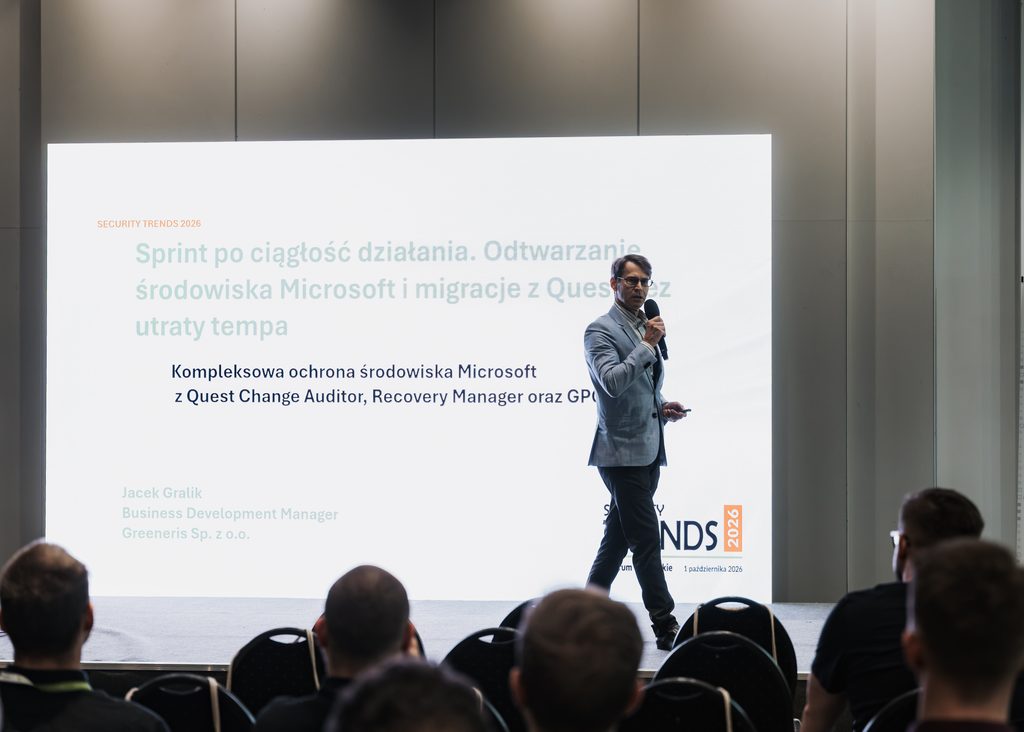
„Na Security Trends mamy przede wszystkim okazję spotkać się z naszymi klientami i porozmawiać o wyzwaniach, z którymi mierzą się w swoich organizacjach. I właśnie na tym zależy nam najbardziej – żeby nie rozmawiać o technologii w oderwaniu od rzeczywistych potrzeb biznesu” – powiedziała Iwona Straus, Doradca Zarządu ds. Rozwoju Sprzedaży Greeneris. „Pokazujemy konkretne rozwiązania, dzielimy się doświadczeniami z wdrożeń, ale też słuchamy naszych klientów. Takie spotkania pozwalają nam jeszcze lepiej zrozumieć ich potrzeby i wspólnie szukać rozwiązań, które realnie zwiększają bezpieczeństwo organizacji” – dodała.
Cyberbezpieczeństwo to nie problem działu IT
Agenda spotkania pokazała wyraźnie, że bezpieczeństwo przestało być domeną administratorów i specjalistów SOC. W centrum zainteresowania znalazły się zagadnienia związane z ciągłością działania, ochroną tożsamości, cyberodpornością organizacji oraz zgodnością z regulacjami, takimi jak NIS2 czy nowelizowana ustawa KSC. Współczesne cyberataki coraz rzadziej mają charakter wyłącznie techniczny, ich celem jest zatrzymanie biznesu, zakłócenie procesów operacyjnych lub wymuszenie okupu. I tu dochodzimy do ważnej zmiany paradygmatu. Nikt nie powinien już pytać, „czy jesteśmy bezpieczni?”, ale raczej powinien zadawać sobie nowe pytanie: „jak szybko jesteśmy w stanie wykryć zagrożenie, ograniczyć jego skutki i odzyskać pełną sprawność działania?”.
Deficyt specjalistów
Jednym z ciekawszych wątków w programie eventu była rosnąca popularność modelu MSSP, czyli usług bezpieczeństwa dostarczanych przez zewnętrznych partnerów. Rynek od lat zmaga się z niedoborem specjalistów IT i bardzo mocno odczuwa braki w cyberbezpieczeństwie. Budowa własnego Security Operations Center wymaga nie tylko kosztownych narzędzi, ale przede wszystkim doświadczonych analityków zdolnych monitorować środowisko przez całą dobę. Dla wielu przedsiębiorstw jest to po prostu nieosiągalne.
Dlatego coraz częściej obserwujemy zmianę podejścia. Zamiast budować wewnętrzne struktury, firmy szukają sposobów na szybkie pozyskanie kompetencji, automatyzację procesów i dostęp do ekspertów, którzy mogą wesprzeć organizację w realizacji nowych wymogów regulacyjnych.
AI zmienia obronę i atak
Słowem (dwoma słowami) spinającym właściwie każdą prezentację na Security Trends 2026 sztuczna inteligencja.
AI jest dziś często przedstawiana jako technologia wspierająca obronę. Pomaga analizować alerty, wykrywać anomalie czy automatyzować reakcję na incydenty. Ale to tylko jedna strona medalu.
Coraz większym problemem staje się wykorzystanie AI przez samych atakujących. Automatyzacja rekonesansu, szybsze wyszukiwanie podatności, bardziej wiarygodne kampanie phishingowe czy generowanie złośliwego kodu powodują, że tradycyjne metody ochrony mogą nie nadążać za tempem zagrożeń.
W efekcie cyberbezpieczeństwo zaczyna przypominać wyścig, w którym obie strony korzystają z tych samych technologii.
Nowy perymetr bezpieczeństwa
Szczególnie mocno podczas spotkania wybrzmiewał temat ochrony tożsamości. W programie znalazły się zagadnienia związane z MFA (Multi Factor Authentication), PAM (Privileged Access Management) oraz bezpieczeństwem dostępu zdalnego. Jeszcze niedawno organizacje inwestowały głównie w ochronę sieci. Dziś większość systemów znajduje się w środowiskach hybrydowych lub chmurowych, a użytkownicy pracują z różnych lokalizacji. Tradycyjny perymetr praktycznie przestał istnieć. W takim świecie tożsamość użytkownika staje się najważniejszym zasobem do ochrony. MFA nie jest już dodatkową warstwą bezpieczeństwa, lecz podstawowym wymogiem. Podobnie wygląda sytuacja w przypadku rozwiązań PAM, które pozwalają kontrolować dostęp do najbardziej uprzywilejowanych kont. To właśnie one są obecnie celem „premium” dla cyberprzestępców, ponieważ przejęcie pojedynczego konta administracyjnego może otworzyć drogę do całego środowiska.
Kiedy zaczyna się atak?
Interesującym wątkiem konferencji była też próba przesunięcia mechanizmów obronnych jeszcze przed sam proces logowania. Tematyka związana z ograniczaniem ekspozycji VPN dobrze pokazuje zmianę filozofii bezpieczeństwa. Przez lata zakładano, że kluczowe jest zabezpieczenie procesu uwierzytelnienia, tymczasem współczesne zagrożenia pokazują, że już sam fakt wystawienia usługi do internetu może stanowić ryzyko.
Organizacje zadają więc pytanie nie o to, jak lepiej chronić publicznie dostępne systemy, ale czy muszą być one publicznie widoczne w ogóle. To podejście wpisuje się w rozwój architektur Zero Trust, w których dostęp do zasobów poprzedza weryfikacja użytkownika, a nie odwrotnie.
Odporność i odtwarzanie
Incydentom nie zawsze można zapobiec. Ważne jest jednak, jak się podnieść po upadku. I czy w procesie odtwarzania operacji uda się nie wyłączyć biznesu na dłuższy czas. W agendzie konferencji znalazł się ważny temat odtwarzania środowisk Microsoft i migracji realizowanych bez wpływu na ciągłość działania biznesu. Na znaczeniu zyskują dziś takie rozwiązania, które pozwalają szybko odtworzyć środowisko, przenieść usługi lub przeprowadzić migrację bez zatrzymywania pracy użytkowników. Cyberodporność należy mierzyć więc nie tylko skutecznością ochrony, ale także zdolnością do szybkiego powrotu do normalnego funkcjonowania.
Przewagę daje wiedza o przeciwniku
Program spotkania w Centrum Olimpijskim zamykał temat Cyber Threat Intelligence. Najskuteczniejsze organizacje nie czekają już na pojawienie się incydentu. Starają się zrozumieć, kto może je zaatakować, jakie techniki stosuje oraz które podatności są aktualnie wykorzystywane przez przestępców. W praktyce oznacza to przejście od modelu reaktywnego do proaktywnego. Do przygotowania obrony jeszcze przed pierwszą próbą ataku.
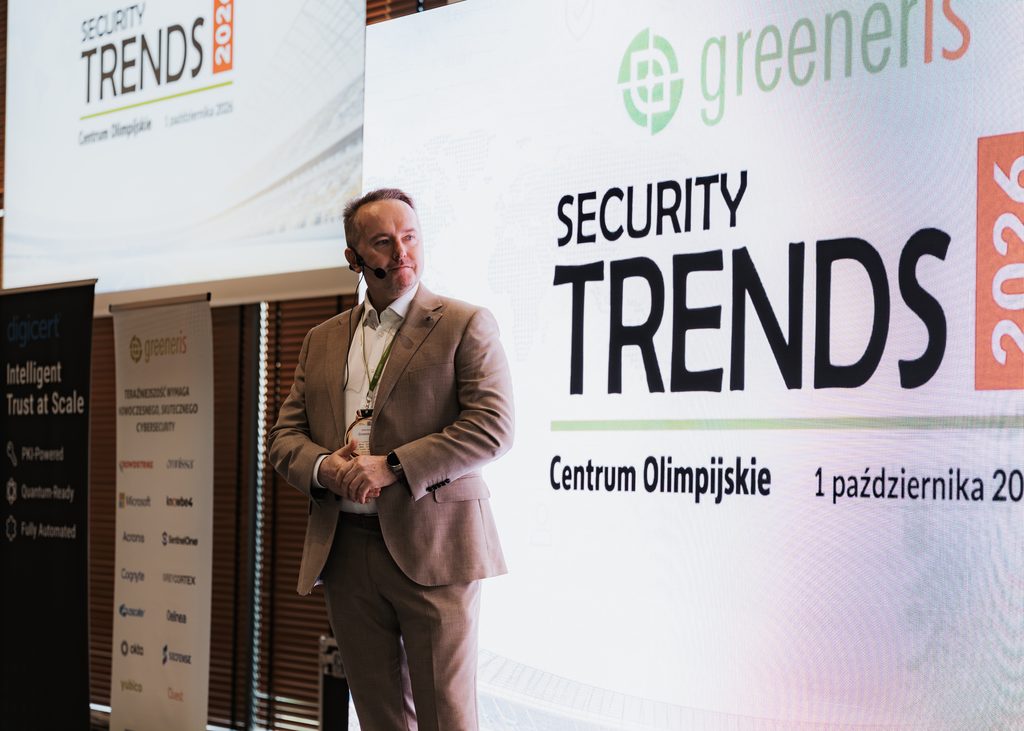
Patrząc na tematykę Security Trends 2026, można odnieść wrażenie, że branża cyberbezpieczeństwa wchodzi w kolejny etap dojrzałości. Tu nie chodzi już o pojedyncze produkty ani kolejne warstwy zabezpieczeń, ale całościowe podejście do bezpieczeństwa, uwzględniające działania przed (CTI) jak i po incydentach (odtwarzanie). Coraz większe znaczenie mają odporność organizacyjna, ochrona tożsamości, automatyzacja, inteligencja o zagrożeniach oraz zdolność do utrzymania ciągłości działania pomimo nieuniknionych incydentów. Czy AI przyszykuje kolejne wyzwania działom bezpieczeństwa? Mamy rok, do kolejnej konferencji, aby się o tym przekonać.
Świat iluzji, świat wyrzeczeń
Organizatorzy zadbali też o to, aby konferencja nie ograniczała się wyłącznie do technologii, procedur i regulacji. Jarosław Świechowicz, Dyrektor Rozwoju Usług oraz wiceprezes zarządu Greeneris: „W tym roku spotykamy się w wyjątkowym miejscu – Centrum Olimpijskim w Warszawie. Dlatego do merytorycznej części poświęconej cyberbezpieczeństwu dodaliśmy trochę mistrzowskich emocji. Naszym gościem specjalnym jest Robert Korzeniowski, który opowiada o mentalności mistrza, konsekwencji i osiąganiu ambitnych celów. A przed nami jeszcze pokaz iluzji Piotra Denisiuka. Chcieliśmy, żeby Security Trends było nie tylko konferencją, ale całym dniem pełnym wiedzy, spotkań i inspiracji”.
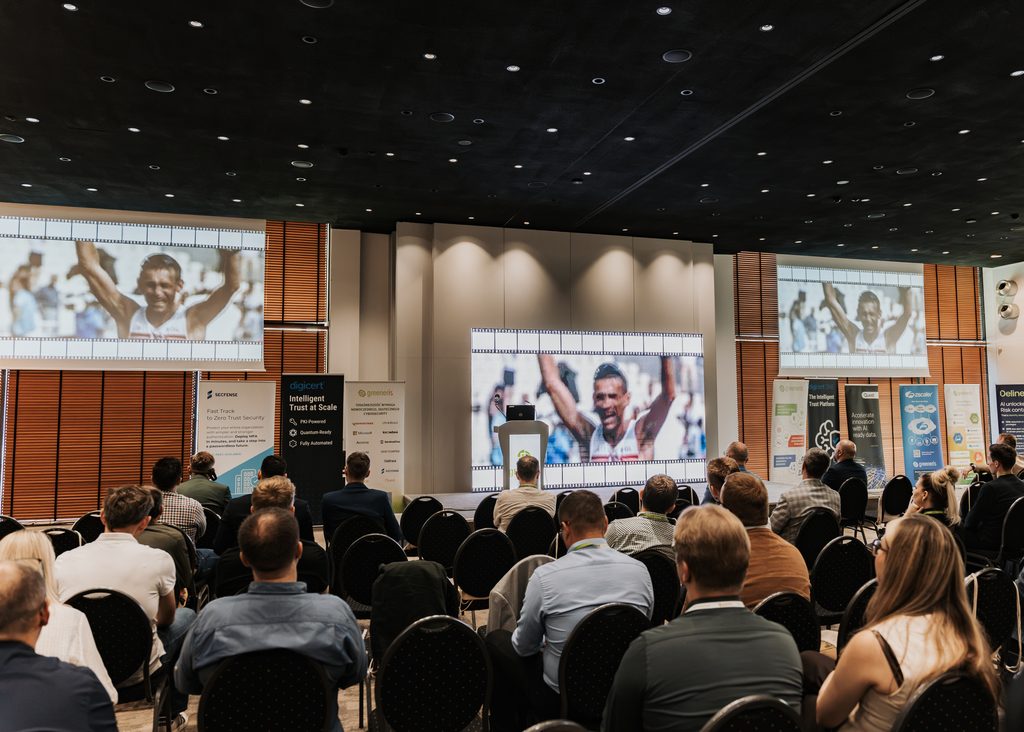
Power speech czterokrotnego mistrza olimpijskiego doskonale wpisało się w przewodni motyw konferencji. W wystąpieniu śmiało można było szukać analogii do współczesnego cyberbezpieczeństwa, gdzie sukces nie jest efektem pojedynczego działania, lecz rezultatem długofalowej strategii, dyscypliny i gotowości do mierzenia się z coraz bardziej wymagającymi przeciwnikami.