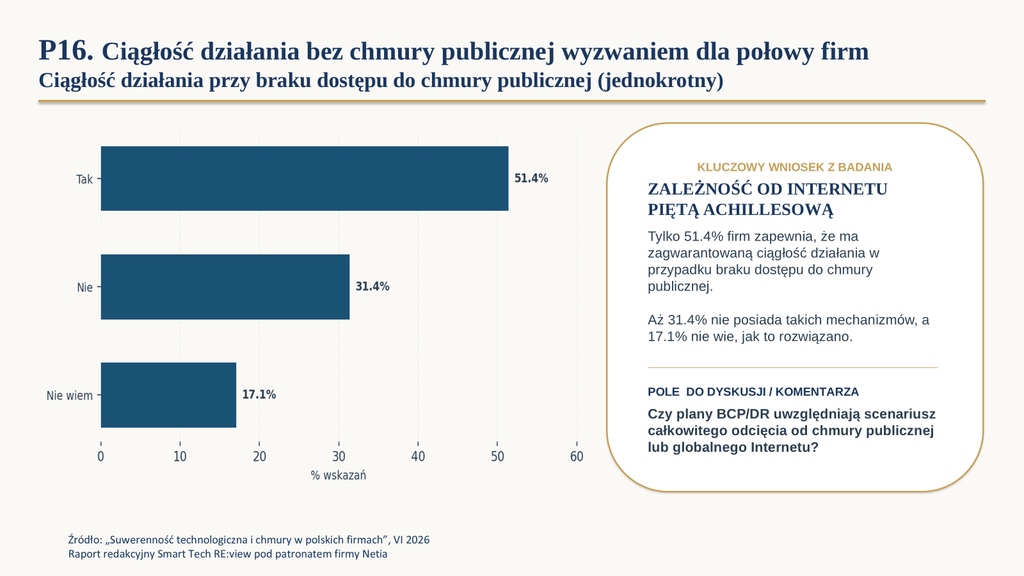
Pytanie o ciągłość działania przy braku dostępu do chmury publicznej przyniosło intersujące wyniki. Nieco ponad 50% ankietowanych firm deklaruje, że ma zagwarantowaną ciągłość działania w przypadku braku dostępu do chmury publicznej. 31% mówi, że nie ma takich mechanizmów. Dużo to – czy mało? „Tylko” – czy „aż”?
„Suwerenność technologiczna
i chmury w polskich firmach” okiem
Rady Programowej
Klubu CxO
Zapraszamy do pobrania raportu:
RAPORT.
A jak wyniki badania komentują członkowie Rady Programowej Klubu CxO?
W serii materiałów przedstawiamy komentarze i obserwacje członków Rady – wynik dwóch intensywnych sesji dyskusyjnych poświęconych wynikom badania.
KOMENTUJĄ:
Marek Łada, CIO, Drosed Holding
Tomasz Rychter, CTO, Kanał Zero
Bogusław Święcicki, CIO, Bakels
Sławomir Panasiuk, VP, CIO, Giełda Papierów Wartościowych
Adam Kasperowicz, CIO, Grupa VAN
Michał Głowiński, CIO, EG
Adam Kasperowicz
Zwróćmy uwagę, że odpowiedzi udzieliły w badaniu firmy, które w jakimś stopniu są już uzależnione od chmury.
Myślę, że plany ciągłości działania powinny uwzględniać alternatywnie dostęp do chmury nie tylko poprzez internet, lecz i dedykowane usługi od operatorów.
Sławomir Panasiuk
Nie do końca zgadzam się z kluczowym wnioskiem z badania. Nie można mówić „tylko 51% firm uważa, że ma zagwarantowaną ciągłość działania przy braku dostępu do chmury publicznej” – w rzeczywistości to bardzo dużo i jest to bardzo optymistyczny wynik w kontekście odporności całej gospodarki.
Szczerze mówiąc jednak,
nie wiem, jak zapewnić ciągłość działania przy braku dostępu do chmury publicznej. Wiele firm korzysta z mechanizmów SaaS z chmury publicznej. Większość licencji jest sprzedawanych jako SaaS. Znam firmy, w których uwierzytelnianie, autoryzacja i szyfrowanie idą przez serwisy chmury publicznej. Dlatego te 51% firm deklarujących, że ma zagwarantowaną ciągłość działania pomimo braku dostępu do chmury publicznej – to bardzo dużo. Jestem pod wrażeniem.
Mówiąc już całkiem wprost i szczerze: w moim przekonaniu, realne plany w warunkach utraty dostępu do chmury publicznej, dla jej użytkowników – czyli większości firm – mogą mieć jedynie charakter podtrzymania minimalnych czynności życiowych, a nie normalnego działania.
Adam Kasperowicz
Ja jeszcze inaczej rozumiem, skąd w naszym badaniu to zastanawiające i nieintuicyjne 51% odpowiedzi pozytywnych na pytanie o ciągłość działania po odcięciu od chmury publicznej.
Może firmy są przygotowane na przypadek, jaki przytrafił się szpitalowi pod Paryżem, który utracił systemy po ataku ransomware.
Jeżeli przetwarzanie odbywa się w chmurze i tracisz dostęp do systemów – pytanie w kontekście Business Continuity Plan brzmi raczej: czy firma posiada rozpisane procedury kontynuowania działalności bez systemów informatycznych?
Dlatego jest to takie optymistyczne – dużo firm wie, co zrobi, gdy nie będzie miało systemów z chmury. I jest to zarazem zastanawiające.
Bogusław Święcicki
Te wyniki skłaniają mnie do cofnięcia się o krok i zastanowienia w ogóle nad takim ujęciem problemu w naszym badaniu.
Po pierwsze – aspekt ciągłości działania i chmury nie ma nic wspólnego z suwerennością. Obie te kwestie bym jednak rozdzielił, ponieważ dotyczą różnych horyzontów czasowych, różnych wymiarów.
Po drugie –
jeżeli korzystamy z Software as a Service, z globalnych aplikacji typu Salesforce czy Dynamics, to prawdopodobieństwo, że przestaną być dostępne, jest mówiąc wprost – ograniczone. SLA wynosi 99,98–99,99%, czyli niedostępność na poziomie godzin w ciągu roku.
Zagrożeniem rzeczywistym może być fizyczny dostęp do internetu. W poprzedniej firmie 2 km od fabryki koparka przecięła kabel energetyczny i światłowód. Dwa dni fabryka stała. I nic nie można było zrobić. To nie była niedostępność chmury – to był brak dostępu do Internetu.
W planie ciągłości działania jedno z zagrożeń to właśnie sytuacja, gdy nie tylko nastąpi katastrofa w skali geopolitycznej – globalna aplikacja SaaS nie będzie dostępna, ale też gdy mamy do czynienia z lokalną i w istocie prozaiczną katastrofą, na przykład, kiedy wspomniana koparka wyrwie kabel.
Michał Głowiński
To moim zdaniem najciekawszy temat naszego badania. Przy całym moim pragmatycznym dystansie do tematu suwerenności — tu właśnie warto się zatrzymać. Nasze IT w dużej mierze zależy od USA (pochodzenie i software) i od Dalekiego Wschodu (produkcja sprzętu), i trudno się przed tym bronić.
Ostatnio wdrożyłem kilka rzeczy, żeby się przed tym zabezpieczyć — własny sprzęt, open source ze źródłami, żeby zapewnić podstawową komunikację w razie czego.
Zobaczmy sami: usuńcie z firmy wszystko, co ma amerykańskie DNA, i potem spróbujcie się ze mną skontaktować. Nie macie poczty, wymiany plików, Androida, iOS – nawet nie dodzwonicie się do mnie. Odejmij jeszcze z portfela technologii Chiny — i nie macie także Huawei czy współczesnej Nokii 2G.
To jest realny problem. Jednocześnie nikt nie inwestuje w komunikację niezależną na poziomie militarnym – ale to dodatkowo powinno martwić nas już jako obywateli naszego kraju.