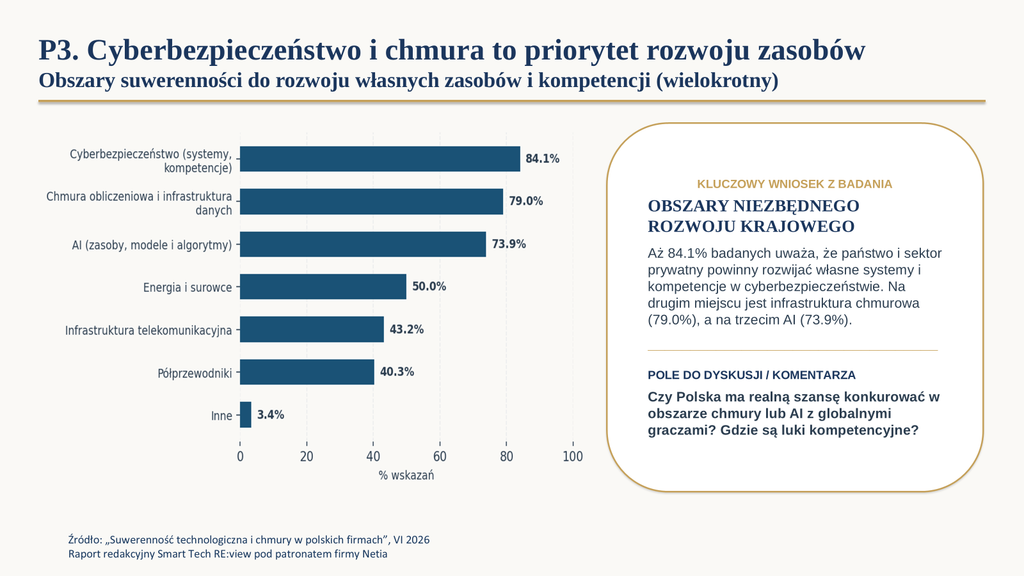
Jakie obszary suwerenności są niezbędne lub wymagają rozwoju własnych zasobów i kompetencji? Dla uczestników badania Smart Tech RE:view, przeprowadzonego pod patronatem firmy Netia, najważniejsza triada to cyberbezpieczeństwo (narzędzia, kompetencje), chmura i infrastruktura oraz warstwa AI.
Wyraźnie odcięte – jak ważne, ale drugorzutowe elementy – wskazano energię i surowce, infrastrukturę telekomunikacyjną oraz komponenty półprzewodnikowe.
W szczególności, ankietowani uważają (84%), że państwo i sektor prywatny powinny rozwijać własne systemy i kompetencje w zakresie cyberbezpieczeństwa, ale także chmurowe/infrastrukturalne (79%) oraz AI (zasoby, modele i algorytmy). Jak komentują te wyniki członkowie Rady Programowej Klubu CxO?
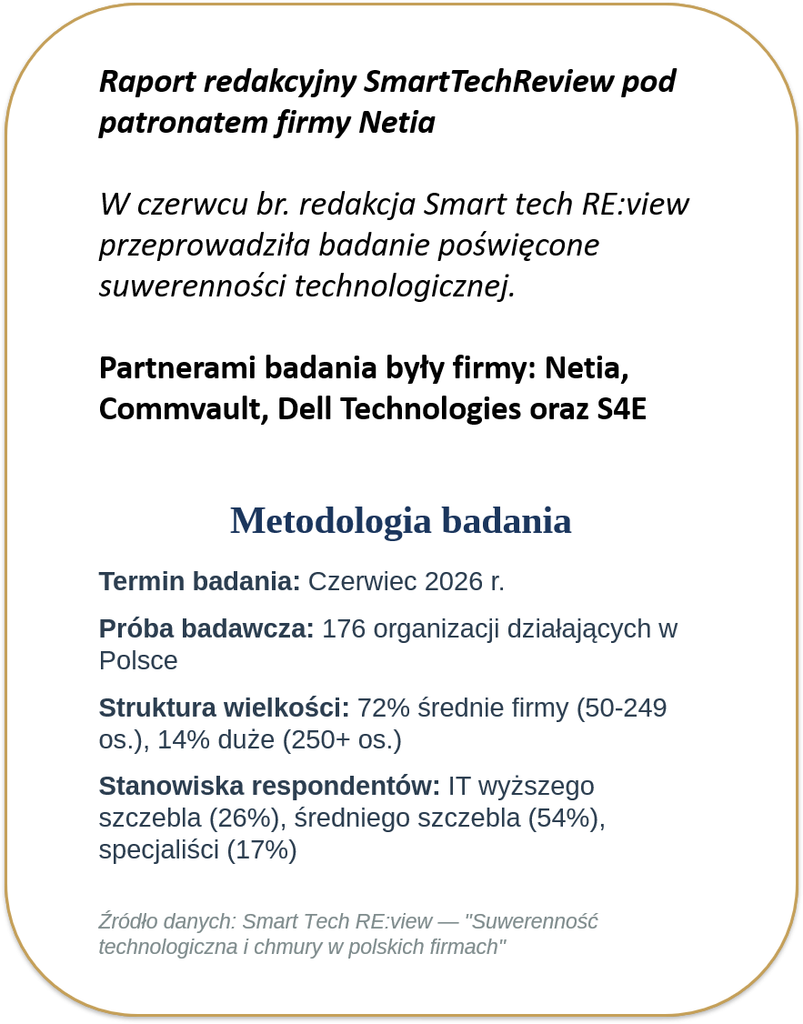
„Suwerenność technologiczna
i chmury w polskich firmach” okiem
Rady Programowej
Klubu CxO
Zapraszamy do pobrania raportu:
RAPORT.
A jak wyniki badania komentują członkowie Rady Programowej Klubu CxO?
W serii materiałów przedstawiamy komentarze i obserwacje członków Rady – wynik dwóch intensywnych sesji dyskusyjnych poświęconych wynikom badania.
KOMENTUJĄ:
Marek Łada, CIO, Drosed Holding
Tomasz Rychter, CTO, Kanał Zero
Bogusław Święcicki, CIO, Bakels
Sławomir Panasiuk, VP, CIO, Giełda Papierów Wartościowych
Adam Kasperowicz, CIO, Grupa VAN
Michał Głowiński, CIO, EG
Tomasz Rychter
Odpowiedzi uczestników badania realnie odzwierciedlają to, co jest do zrobienia. Kwestie kompetencji cyber, w skali własnej firmy – nie mówię o państwie – można i trzeba rozwijać. To zarazem zasoby, których wiecznie na rynku brakuje. Dlatego trzeba raczej skupić się na szkoleniu ludzi, podnoszeniu ich umiejetności niż pozyskiwaniu nowych ekspertów. Dłuższa, lecz pewniejsza ścieżka.
Cyberbezpieczeństwo jest też największą bolączką firm. Jednak w mojej opinii wynikająca nie tyle z deficytu kompetencji, co wymogów nakładanych regulacjami.
Z doświadczenia wiem, że różnica podejścia do cyber między firmami, w których pracowałem wynikała właśnie z narzutu obowiązków regulacyjnych. Największy nacisk na cyberbezpieczeństwo nie był tam, gdzie byłoby to najbardziej zasadne, lecz tam, gdzie było to najbardziej wymuszone.
Adam Kasperowicz
Czynnikiem napędzającym rozwój cyberbezpieczeństwa są przepisy. Na dobre i na złe.
Europa, która wprowadza RODO i podobne regulacje, przyspiesza wzrost znaczenia tego obszaru. Przychodzą też pozytywne efekty, co widać to po czasie reakcji, wdrożenia i remediacji podatności. Europa w tej klasyfikacji przewodzi, łatki wdrażane są szybciej niż w Stanach Zjednoczonych czy Japonii. To także wynika z regulacji.
W odniesieniu do sytuacji naszych firm warto zauważyć, że wiele globalnych produktów bezpieczeństwa trafiających na nasz rynek najpierw przechodzi przez rynki rozwinięte – USA, Europa Zachodnia. Takich rozwiązań jest dosyć dużo.
W przypadku AI mamy już własne rozwiązania, które są stale rozwijane. Nie jesteśmy więc wyłącznie skazani na to, co pochodzi z innych rynków. Budowanie cyberodporności jest w tym wypadku realne, w przeciwieństwie do niektórych innych elementów szeroko pojętej cyfryzacji, ale i nowoczesnej gospodarki.
Dla przykładu, w wybranych niszach rozwiązań i technologii półprzewodnikowych możemy stanąć w szranki z globalnymi graczami.
Sławomir Panasiuk
W kontekście trzech najczęściej wymienianych obszarów domyślnie zakładam, że nie chodzi o budowanie konkurencji dla globalnych produktów. Chodzi raczej o budowanie kompetencji i produktów opartych na nich – w domenie cyberbezpieczeństwa, chmury obliczeniowej, infrastruktury danych. Nie mówimy o powstaniu w Polsce hiperskalera, tylko o kompetencjach – kto będzie chmurę wykorzystywał efektywnie, także w wymiarze zapewnienia firmie niezależności (w sensie dostępności alternatywy np. innego dostawcy).
To samo dotyczy AI. Nawiasem mówiąc
w tym badaniu, podobnie jak w ogóle – na rynku, jego znaczenie jest przeceniane, bo jeszcze nikt nie udowodnił, że na AI naprawdę zarobił. Oczywiście poza tymi, którzy sprzedają rozwiązania.
Ale jest możliwość budowy kompetencji i rozwiązań, wiele nisz można wykorzystać.
Marek Łada
AI jest doceniane „ponad stan”, nieco na kredyt. Widzę, że i w naszym badaniu postrzega się je jako jeden z probierzy suwerenności technologicznej – dziś i jutro.
I jest w tym sporo prawdy, ale w moim przekonaniu na poziomie głębszym i fundamentalnym. LLM-y w dużym stopniu (50-60%) są trenowane na danych anglosaskich.
Można powiedzieć – nic nowego. Kultura amerykańska i brytyjska mocno wpłynęła na nas – muzyka, filmy, literatura. Czasami odwołujemy się do bohaterów innego świata kulturowego, by wyjaśnić kwestie. To nie dramat – nasza kultura przez to nie zniknie – ale to nowy element.
Z AI może być sytuacja jeszcze mocniejsza i to może być groźne.
Model trenowany na danych przede wszystkim angielskich i anglosaskich ma znaczenie także w podejmowaniu decyzji – bo to tych LLM-ów używamy w pracy. Do tego dochodzi AI agentowe. Jest ryzyko, że powstaną agenci AI dla księgowych, którzy de facto będą nauczeni na księgowych z Wielkiej Brytanii lub Stanów – nauczą się prawa, ale sposobu myślenia już nie, bo kulturowo funkcjonujemy inaczej.
Dlatego bardzo kibicuję Bielikowi i innym polskim inicjatywom, ale biorąc pod uwagę wielkość modeli językowych – modele amerykańskie są totalnie dominujące. Chińskie też są duże, a reszta świata – nawet francuski Mistral – pozostaje daleko w tyle.
Michał Głowiński
Budowanie kompetencji i biznesów technologicznych w Polsce? Jestem zawsze na tak, bez wahania. Ale znajmy swoje miejsce w szeregu.
Sam CHIPS Act w USA to ponad 50 mld dolarów rządowych wprost na półprzewodniki. To zaledwie jeden program, nie licząc AI, cyber czy obronności. Do tego prywatny kapitał: Microsoft, Alphabet, Amazon, Meta i Oracle, które zadeklarowały łącznie 660–690 mld dolarów capexu na AI w samym 2026 roku. A jest jeszcze Stargate — joint venture OpenAI, Oracle i SoftBanku — to 500 mld dolarów na infrastrukturę AI w USA do 2029 roku, z czego pierwsze 100 mld już w budowie. Polska na całe cyberbezpieczeństwo w 2026 roku wydaje około 5 mld złotych rocznie, ze wszystkich źródeł łącznie — budżet, KPO, fundusze UE. Skala mówi więc sama za siebie.
Chmura krajowa i „własne zasoby” to jak rozmowa o pogodzie albo religii. Każdy ma swoją opinię, mało kto zmienia zdanie. Jeśli masz realną potrzebę, w tym regulacyjną, trzymasz dane tam, gdzie musisz. Jeśli nie masz — korzystasz z wolnego rynku. Woda jest w kranie, nie muszę mieć własnej studni. Nie ma polskich marek samochodowych i jakoś żyjemy, choć jesteśmy jednym z większych graczy na rynku części — czyli robimy to, w czym mamy realną przewagę, a nie wszystko naraz.
Nie dajmy się zwariować i nie robimy z tego drugiej „migracji do chmury” — dekady konferencyjnych paneli bez realnego postępu. To proste równanie: jeśli Twój biznes albo EBITDA tego wymaga, robisz to. W praktyce, gdyby doszło do realnego zagrożenia geopolitycznego, większość firm miałaby dużo pilniejsze problemy niż lokalizacja serwerów. Bo idąc tą logiką do końca… czemu firmy nie budują sobie własnych armii?